Роутеры Asus: уязвимости дают доступ админа без пароля
Asus выпустила прошивку для роутеров, исправляющую три опасные уязвимости с оценкой до 8,7 и доступом администратора. Как обновиться и что делать до этого.
Редакция LandGadget · · 2 мин чтения
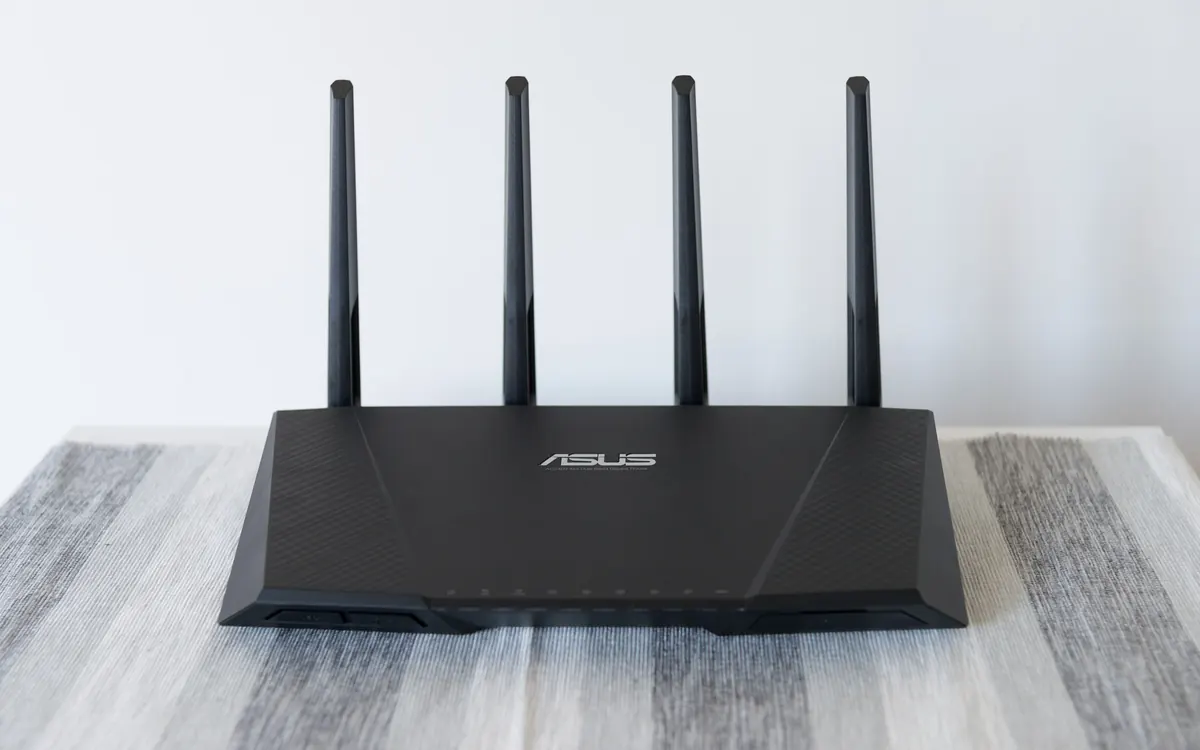
Если дома стоит роутер Asus, самое время проверить обновление прошивки. Компания выпустила новую прошивку, которая исправляет три уязвимости высокого уровня опасности: через них злоумышленник мог получить права администратора роутера без пароля, пишет Notebookcheck со ссылкой на бюллетень безопасности Asus.
Три уязвимости
Их оценили по более новой шкале CVSS 4.0, где 10 — максимальная угроза:
- CVE-2026-75775 (7,7, высокий) касается некоторых моделей с прошивкой ветки 3.0.0.6_102. При определённых условиях злоумышленник в смежной сети (например, уже подключившийся к вашему Wi-Fi или локальной сети) может получить доступ администратора без входа.
- CVE-2026-75779 (8,6, высокий) требует действия пользователя, скажем, перехода по ссылке, но не требует никаких предварительных прав.
- CVE-2026-93489 (8,7, высокий) позволяет атаковать неавторизованному злоумышленнику в смежной сети вообще без участия пользователя.
Полного списка уязвимых моделей и технических подробностей двух последних ошибок Asus не опубликовала. Нет и данных о том, используют ли уязвимости уже в атаках. Поэтому совет простой: если у вас любой роутер Asus, установите самую свежую прошивку.
Как обновиться
Откройте веб-интерфейс роутера или приложение Asus Router, зайдите в раздел прошивки и проверьте обновления. Свежую прошивку можно также скачать со страницы поддержки вашей модели на asus.com. После обновления перезагрузите роутер — так советует и сама Asus.
Если обновиться пока нельзя
Временные меры от Asus:
- Поставьте надёжные уникальные пароли не короче 10 символов и для входа в админку, и для Wi-Fi.
- Отключите удалённый доступ из WAN (со стороны интернета), включая удалённую веб-админку.
- Разрешайте подключаться только доверенным устройствам; здесь поможет отдельная гостевая сеть.
- Проверьте настройки и удалите незнакомые привязанные устройства или сессии приложения.
Роутеры, которые больше не получают обновлений, лучше заменить: закрыть такие дыры в них уже никто не сможет. Поскольку двум ошибкам нужно, чтобы злоумышленник был в смежной сети, надёжный пароль Wi-Fi и гостевая сеть для гостей и умных гаджетов заметно снижают риск. Если ваш роутер больше не получает обновлений и его пора менять, загляните в наш гайд по выбору mesh Wi-Fi и объяснение Wi-Fi 7.
Ещё: Умный дом
Все →Читайте дальше
FreeSync или G-Sync: что важно при выборе монитора
FreeSync против G-Sync: как работает переменная частота обновления, что значат уровни Premium, Pro, Compatible, Ultimate, совместимость с видеокартами и консолями.
Новый план Artemis: тест на орбите Земли, Луна в 2028 году
Artemis III в 2027 году станет тестовым полётом на орбите Земли с обоими коммерческими посадочными модулями, а высадку на Луну NASA перенесло на 2028 год.
RTX Remix 1.6: DLSS 5, бета для Minecraft и Windows на Arm
RTX Remix 1.6 добавляет нейронный рендеринг DLSS 5, до 6x Multi Frame Generation, бета-мод для Minecraft Java и поддержку Arm для Portal RTX и других игр.