Роутери Asus: вразливості дають доступ адміна без пароля
Asus випустила прошивку для роутерів, яка виправляє три небезпечні вразливості з оцінкою до 8,7 і доступом адміністратора. Як оновитися й що робити до того.
Редакція LandGadget · · 2 хв читання
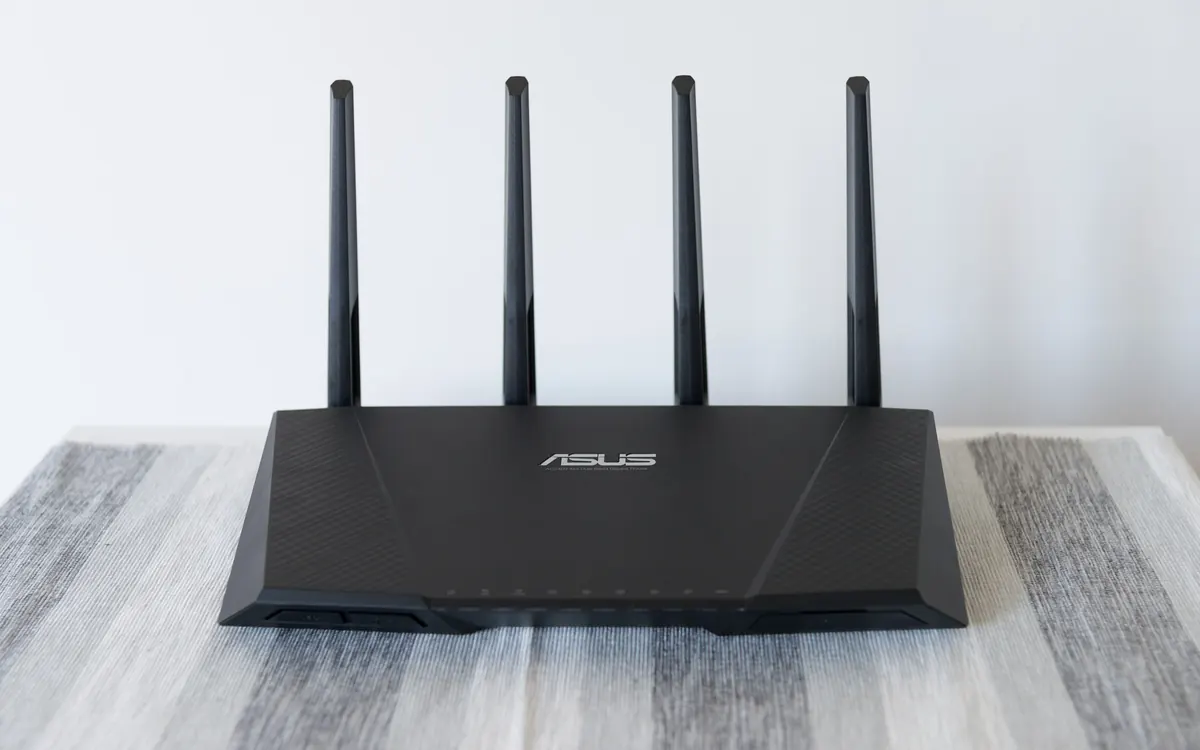
Якщо вдома стоїть роутер Asus, саме час перевірити оновлення прошивки. Компанія випустила нову прошивку, яка виправляє три вразливості високого рівня небезпеки: через них зловмисник міг отримати права адміністратора роутера без пароля, пише Notebookcheck з посиланням на бюлетень безпеки Asus.
Три вразливості
Їх оцінено за новішою шкалою CVSS 4.0, де 10 — найвищий рівень загрози:
- CVE-2026-75775 (7,7, високий) стосується деяких моделей із прошивкою гілки 3.0.0.6_102. За певних умов зловмисник у суміжній мережі (наприклад, той, хто вже під’єднався до вашого Wi-Fi чи локальної мережі) може отримати доступ адміністратора без входу.
- CVE-2026-75779 (8,6, високий) потребує дії користувача, скажімо, переходу за посиланням, але не вимагає жодних попередніх прав.
- CVE-2026-93489 (8,7, високий) дає змогу атакувати неавторизованому зловмиснику в суміжній мережі взагалі без участі користувача.
Повного переліку вразливих моделей і технічних подробиць двох останніх помилок Asus не опублікувала. Немає й даних про те, чи вразливості вже використовують в атаках. Тому порада проста: якщо у вас будь-який роутер Asus, встановіть найновішу прошивку.
Як оновитися
Відкрийте вебінтерфейс роутера або застосунок Asus Router, перейдіть до розділу прошивки й перевірте оновлення. Свіжу прошивку можна також завантажити зі сторінки підтримки вашої моделі на asus.com. Після оновлення перезавантажте роутер — так радить і сама Asus.
Якщо оновитися поки не можна
Тимчасові заходи від Asus:
- Поставте надійні унікальні паролі щонайменше з 10 символів і для входу в адмінку, і для Wi-Fi.
- Вимкніть віддалений доступ із WAN (з боку інтернету), зокрема віддалену вебадмінку.
- Дозволяйте під’єднуватися лише довіреним пристроям; тут допоможе окрема гостьова мережа.
- Перегляньте налаштування й видаліть незнайомі прив’язані пристрої чи сесії застосунку.
Роутери, які більше не отримують оновлень, краще замінити: закрити такі діри в них уже ніхто не зможе. Оскільки дві помилки вимагають, щоб зловмисник був у суміжній мережі, надійний пароль Wi-Fi і гостьова мережа для гостей та розумних ґаджетів суттєво знижують ризик. Якщо ваш роутер уже не отримує оновлень і його час міняти, зазирніть у наш гід із вибору mesh Wi-Fi та пояснення Wi-Fi 7.
Більше: Розумний дім
Усі →Читайте далі
FreeSync чи G-Sync: що важливо при виборі монітора
FreeSync проти G-Sync: як працює змінна частота оновлення, що означають рівні Premium, Pro, Compatible, Ultimate, сумісність із відеокартами й консолями.
Новий план Artemis: тест на орбіті Землі, Місяць у 2028-му
Artemis III у 2027 році стане тестовим польотом на орбіті Землі з обома комерційними посадковими модулями, а першу висадку на Місяць NASA перенесло на 2028 рік.
RTX Remix 1.6: DLSS 5, бета для Minecraft і Windows на Arm
RTX Remix 1.6 додає нейронний рендеринг DLSS 5, до 6x Multi Frame Generation, бета-мод для Minecraft Java та підтримку Arm для Portal RTX та інших ігор.