Chrome попереджатиме про підозрілі сайти й ClickFix
Розширений захист Chrome показує м'якші попередження про підозрілі сайти, перевіряє шахрайство хмарною Gemini й попереджає про скопійовані ClickFix-команди.
Редакція LandGadget · · 3 хв читання
Нові попередження — це обмін дещиці приватності на значно ширше покриття. Розширений захист тепер читає більше вебу замість вас, і для більшості людей це вигідна угода.
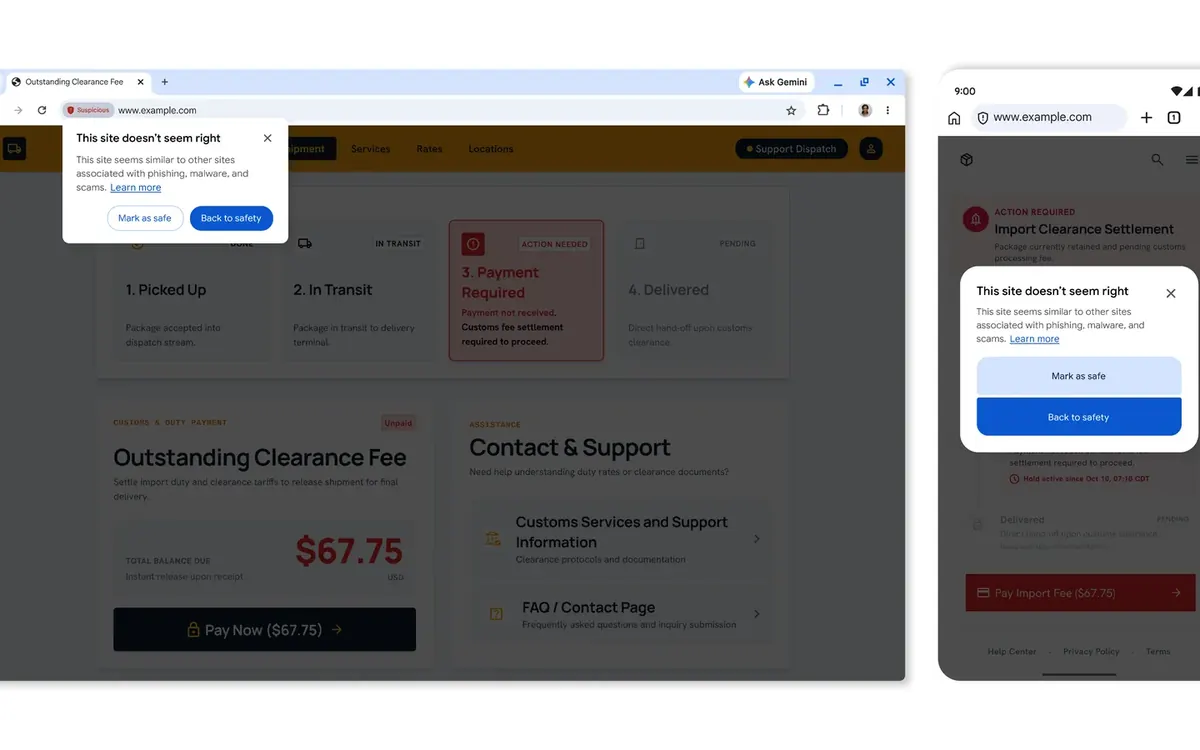
Що нового. Google додає три нові види захисту в розширений захист Безпечного перегляду (Safe Browsing Enhanced Protection) — необов'язковий посилений режим безпеки Chrome, повідомила компанія у вівторок. На знімках Google нові попередження показано в Chrome і на комп'ютері, і на Android.
Головне.
- Два рівні попереджень. Сторінки, які точно шкідливі, як і раніше отримують повноекранне червоне попередження. А сторінки, що лише схожі на відомі шахрайські, тепер отримують легше спливне вікно This site doesn't seem right («Цей сайт виглядає дивно») з двома кнопками: позначити сайт як безпечний або повернутися в безпечне місце. Так Chrome може попереджати про значно більше сайтів, не відлякуючи людей від легітимних.
- Gemini у хмарі. Торік Chrome використовував модель Gemini на самому пристрої, щоб ловити шахраїв під виглядом техпідтримки на сумісних пристроях. Тепер для всіх користувачів розширеного захисту працює потужніша серверна модель Gemini, націлена на фальшиві антивіруси, підробні оновлення браузера та подібні схеми. Модель оцінює, за який бренд видає себе сторінка, чого вона від вас хоче і наскільки вона схожа на шахрайство, а Безпечний перегляд поєднує це з репутацією домену. Google каже, що текст сторінки надсилається лише тоді, коли сайт уже має сильні ознаки шахрайства, і обробляється тимчасово: його не журналюють, не зберігають і не використовують для навчання моделей.
- Захист від ClickFix. Сторінки ClickFix пропонують «виправити» вигадану проблему, вставивши команду в PowerShell, Термінал чи вікно «Виконати». Коли ви копіюєте підозрілу команду, Chrome тепер прибирає з буфера обміну персональні дані, надсилає його на перевірку і попереджає, якщо команда небезпечна.
Наша думка. Найкорисніше тут — перевірка ClickFix. Такі атаки навмисно виносять завантаження з браузера в системні інструменти, тож звичайний захист завантажень у Chrome їх не бачить. Перехоплення на етапі копіювання закриває цю прогалину. А от до гасла про «удесятеро безпечніше» варто ставитися обережно: Google рахує його, порівнюючи, скільки попереджень бачать користувачі розширеного й стандартного захисту, а не скільки атак вдалося зупинити.
Є й компроміс. Розширений захист і так надсилає Google більше даних про перегляд, ніж стандартний режим, а тепер на сервери Google можуть потрапляти ще й текст сторінок і скопійовані команди. Обіцянка тимчасової обробки заспокоює, але тут доводиться вірити на слово. Для більшості людей, особливо для менш досвідчених родичів, увімкнути його все одно варто: Налаштування → Конфіденційність і безпека → Безпека. За даними Google, у 2025 році цей режим мали понад 1 млрд людей.
На телефоні доповніть його захистом від шахраїв у Google Messages і прочитайте, як фальшивий WhatsApp потрапив у Play Store. А про інший бік безпеки ШІ — історія про витік поширених чатів Meta Muse.
Більше: Комп'ютери та ШІ
Усі →Читайте далі
Шоукейс ID@Xbox x IGN: 7 головних анонсів для Xbox і Game Pass
На шоу ID@Xbox та IGN показали продовження Digging a Hole, назвали дати The Wolf Among Us Remastered і Zero Parades та несподівано випустили Arctic Eggs.
CMA хоче відкрити NFC в iPhone для конкурентів Apple Pay
CMA пропонує зобов'язати Apple відкрити британським застосункам NFC-чип iPhone через обидва головні стандарти й за значно нижчу плату. Відгуки — до 17 листопада.
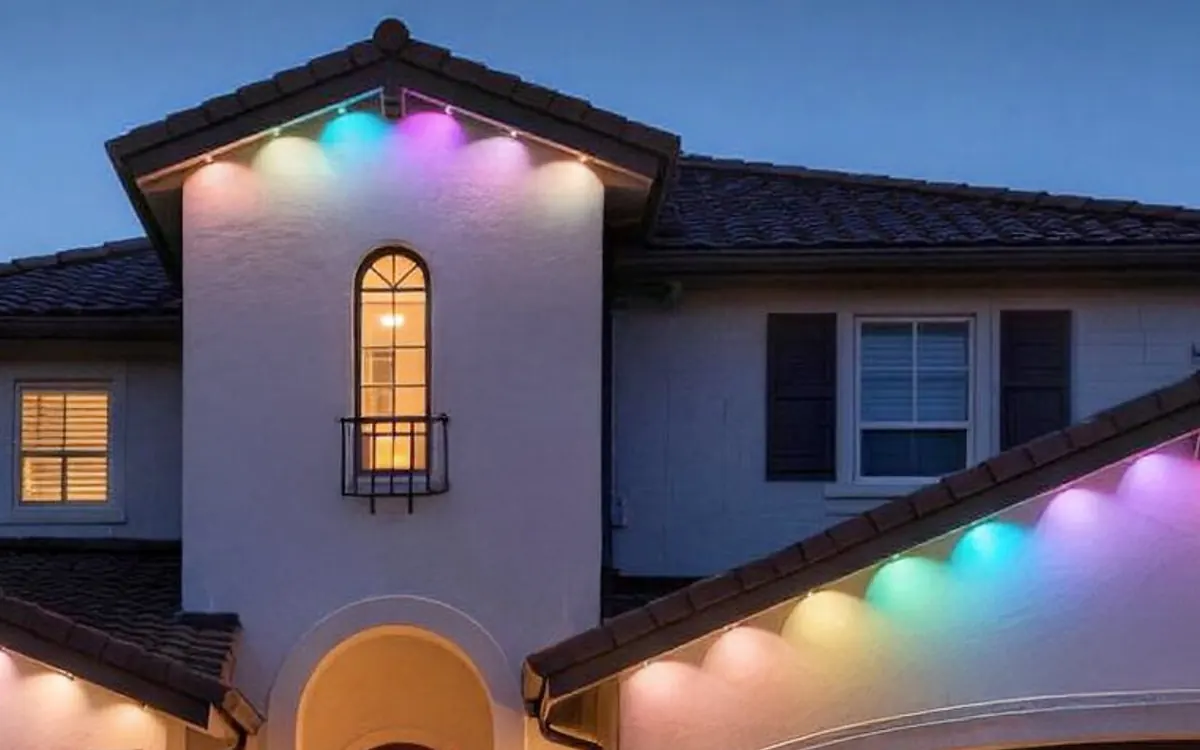
Постійне вуличне освітлення SwitchBot з Matter за $240
30-метрова гірлянда SwitchBot Permanent Outdoor Lights поєднує RGB-ефекти зі справжніми теплими й холодними білими діодами та працює з Matter.