PHP2Shell: обновите PHP — две критические уязвимости RCE
PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35 закрывают PHP2Shell — две критические дыры, позволяющие выполнить код на сервере без входа. Что делать администраторам.
Редакция LandGadget · · 3 мин чтения
21 октября проект PHP выпустил экстренные обновления безопасности, закрывающие две критические уязвимости: через них злоумышленник может выполнить код на веб-сервере, не входя в систему. Ошибкам присвоены номера CVE-2026-109618 и CVE-2026-109619, а вместе их называют PHP2Shell. Обе получили оценку 9,2 (критическая) по CVSS 4.0, сообщает Национальный центр кибербезопасности Швейцарии.
На PHP работает огромная часть интернета, включая сайты на WordPress, Drupal и Joomla, так что это одно из важнейших серверных обновлений года.
В чём проблема
У обеих уязвимостей общий корень: если запрос завершается аварийно, PHP может оставить память в повреждённом состоянии.
- CVE-2026-109618 связана с обработкой нехватки памяти. В бюллетене PHP сказано, что выделение памяти может сорваться, пока память запроса ещё не полностью инициализирована, и код завершения затем работает с некорректными данными. Несколько способов вызвать нехватку памяти превращают это в удалённое выполнение кода.
- CVE-2026-109619 касается «устаревшего» глобального состояния: данные одного запроса могут оставаться в воркере и использоваться следующим запросом. Это открывает путь к use-after-free, утечке памяти и выполнению кода с правами веб-воркера.
Команда безопасности PHP отмечает, что уязвимы все установки, обрабатывающие веб-запросы: PHP-FPM, Apache с mod_php, php-cgi, FrankenPHP и LiteSpeed. Наибольший риск — у mod_php: продемонстрированный эксплойт срабатывает ещё до запуска кода приложения.
Какие версии исправляют проблему
Обновитесь до PHP 8.5.12, 8.4.27, 8.3.36 или 8.2.35 — в зависимости от ветки. PHP 8.1 и старше официально не поддерживаются. Некоторые дистрибутивы Linux и LTS-поставщики переносят исправления, а команда PHP опубликовала минимальные бэкпорты исходного кода для PHP 7.4, 8.0 и 8.1. Поскольку дистрибутивы часто латают пакеты без смены версии, прежняя цифра в номере ещё не значит, что система уязвима, — сверьтесь с бюллетенем своего поставщика.
Есть ли уже атаки
Ещё до релиза технический директор Cloudflare сообщил о первых атаках и временных правилах файрвола. Британский NCSC призвал организации немедленно обновиться или отключить PHP-системы до установки патчей. Разработчики PHP подчёркивают: временные меры не заменяют обновление.
Что сделать сейчас
- Найдите все системы с PHP, включая устройства и админ-панели, в которые он встроен.
- Установите исправленную версию или обновление от поставщика.
- Перезапустите PHP-FPM и другие долгоживущие воркеры, пересоберите образы контейнеров.
- Проверьте журналы на сбои, странные запросы и изменённые файлы: обновление не отменяет уже случившийся взлом.
Если у вас просто сайт на хостинге, спросите провайдера, обновлён ли PHP. Больше о безопасности в сети — в материалах о новых предупреждениях Chrome о ClickFix и утечке через ссылки Meta Muse.
Частые вопросы
Нужно ли что-то делать, если я просто посещаю сайты?
Нет. PHP2Shell касается серверов с PHP, а не браузеров или телефонов посетителей. Обновиться должны владельцы сайтов и хостинг-провайдеры.
Какие версии PHP безопасны?
Исправления содержат PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35, а также пакеты поставщиков с бэкпортами. Более ранние выпуски 8.x уязвимы.
Нужен ли перезапуск после обновления?
Да. Пулы PHP-FPM и другие долгоживущие процессы PHP держат старый код в памяти до перезапуска, а контейнеры нужно пересобрать.
Ещё: Компьютеры и ИИ
Все →Читайте дальше
DLSS 4.5 приходит в Cyberpunk 2077, Modern Warfare 4 и другие игры
Свежее обновление Nvidia Game Ready добавляет DLSS 4.5 в Cyberpunk 2077 22 октября, в Modern Warfare 4 — 23 октября, а в Phantom Blade Zero — 28 октября.
Spotify запустил встроенное приложение в Audi — без телефона
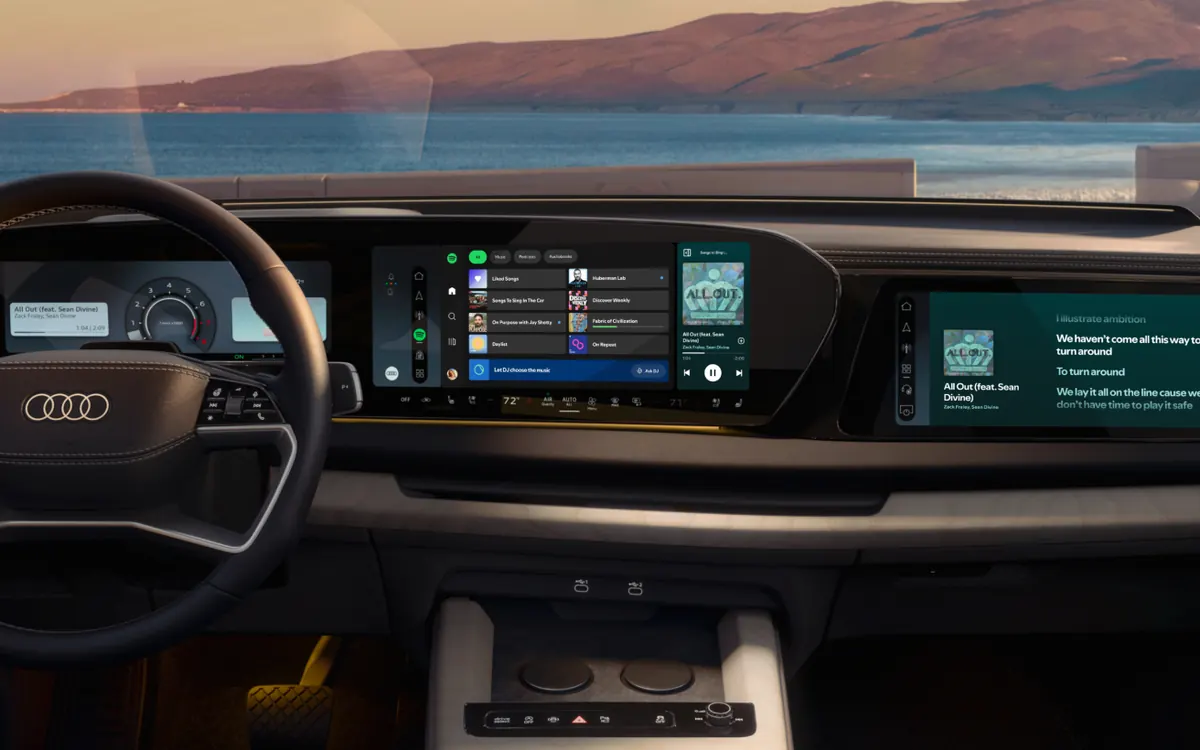
Новое встроенное приложение Spotify первыми получили Audi A6 e-tron, Q6 e-tron, A5, Q5 и A6: видео и тексты песен на стоянке или зарядке и Jam для пассажиров.
Aqara Outdoor Plug H2 EU: режим Thread или Zigbee?
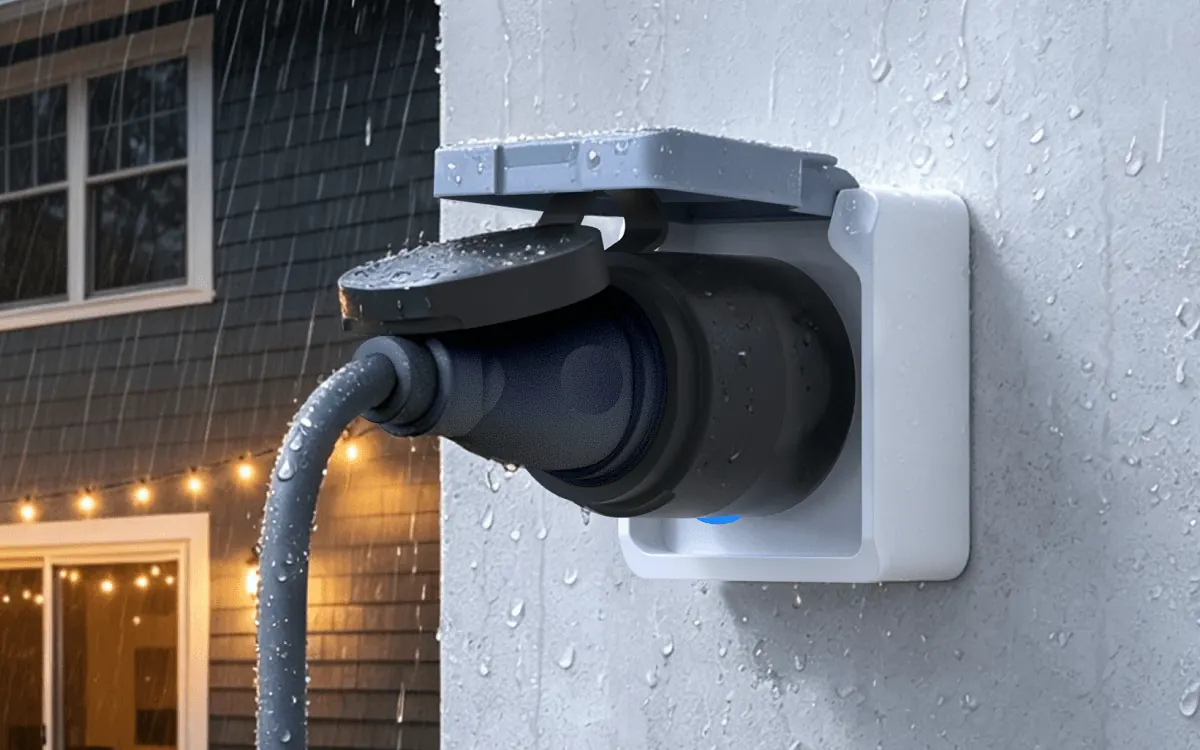
Уличная розетка Aqara за €32,99 с IP44 работает через Thread (Matter без хаба) или Zigbee (хаб Aqara и больше функций). Объясняем разницу и что выбрать.