333 вихідні вузли Tor захопили, щоб красти SSH-паролі й пошту
На три дні в жовтні зловмисники захопили 333 вихідні ретранслятори Tor, перенаправляли SSH на свої сервери й змушували пошту йти без шифрування. Як захиститися.
Редакція LandGadget · · 3 хв читання
Невідомі зловмисники непомітно перетворили сотні вихідних вузлів Tor на пастку для SSH-з'єднань і пошти — про це йдеться у звіті волонтера Tor, який переказує Ars Technica. Протягом трьох днів, з 2 по 5 жовтня, 333 вихідні ретранслятори були переналаштовані так, щоб перехоплювати трафік перед виходом з анонімної мережі.
Як зловмисники проникли
За словами волонтерів Tor, кампанія почалася наприкінці серпня: хтось увійшов на керувальний сервер Tor із чинним, але повторно використаним паролем і встановив Ebury — бекдор для Linux, відомий уже близько 12 років. Звідти нападник через SSH дістався другого сервера, Switzerland2, за допомогою RSA-ключа, якого слідчі не знайшли серед дозволених ключів цього сервера, знову встановив Ebury і змінив налаштування вихідних вузлів, що на ньому працювали.
Як саме зловмисник отримав контроль над усіма 333 вузлами, досі невідомо. Одна з версій — злам хостинг-компанії, але, за даними Ars, підтверджень цьому немає.
Що робили захоплені вузли
Усередині мережі Tor трафік зашифрований, але вихідний вузол передає його у відкритий інтернет, тож усе, що не має наскрізного шифрування, там видно. Зловмисники скористалися цим двома способами:
- Перенаправлення SSH. З'єднання на порт 22 непомітно йшли на один із 12 серверів-перехоплювачів. Користувачі бачили попередження SSH «remote host identification has changed». Хто його ігнорував, міг віддати пароль; волонтер з'ясував, що далі нападник стежив за введеними командами та встановлював Ebury на цільовий сервер.
- Відкат пошти до незашифрованого режиму. Вузли блокували порти 25, 465, 587, 993 і 995, через які йдуть зашифровані поштові з'єднання, але пропускали порти для пошти відкритим текстом. Якби поштовий клієнт чи сервіс перейшов на незашифроване з'єднання, нападник міг би прочитати листи. Чи вдалася хоч одна така спроба, невідомо.
Звичайний HTTPS-трафік пропускався як завжди, тому кампанію було легко не помітити.
Як її виявили
Волонтер на псевдо Kaba сам потрапив на перенаправлення під час SSH-підключення. Потім волонтер написав скрипт, який перевірив близько 3000 вихідних вузлів Tor на тестовому сервері з відомим SSH-відбитком, і запустив ханіпот, щоб спостерігати, як програма-перехоплювач намагається увійти та встановити бекдор. Kaba припускає, що масовий збір незашифрованих даних вказує на фінансово мотивоване угруповання, але наголошує, що це лише здогадка.
Що робити вам
Відмовлятися від Tor не обов'язково, але варто пам'ятати: вихідний вузол — це недовірена мережа, як публічний Wi‑Fi.
- Ніколи не приймайте неочікувану зміну ключа SSH-хоста. Спершу звірте відбиток іншим каналом.
- Використовуйте SSH-ключі й вимкніть вхід за паролем на своїх серверах, щоб самого вкраденого пароля було замало.
- Вимагайте шифрування пошти: налаштуйте клієнти на обов'язковий TLS без відкату до відкритого тексту.
- Оновлюйте й перевіряйте сервери. Свіжі вразливості на кшталт PHP2Shell показують, як швидко атакують відкриті системи.
Як витікають метадані навіть тоді, коли сам вміст захищений, ми розбирали в матеріалі про посилання Meta та пасивний DNS.
Більше: Комп'ютери та ШІ
Усі →Читайте далі
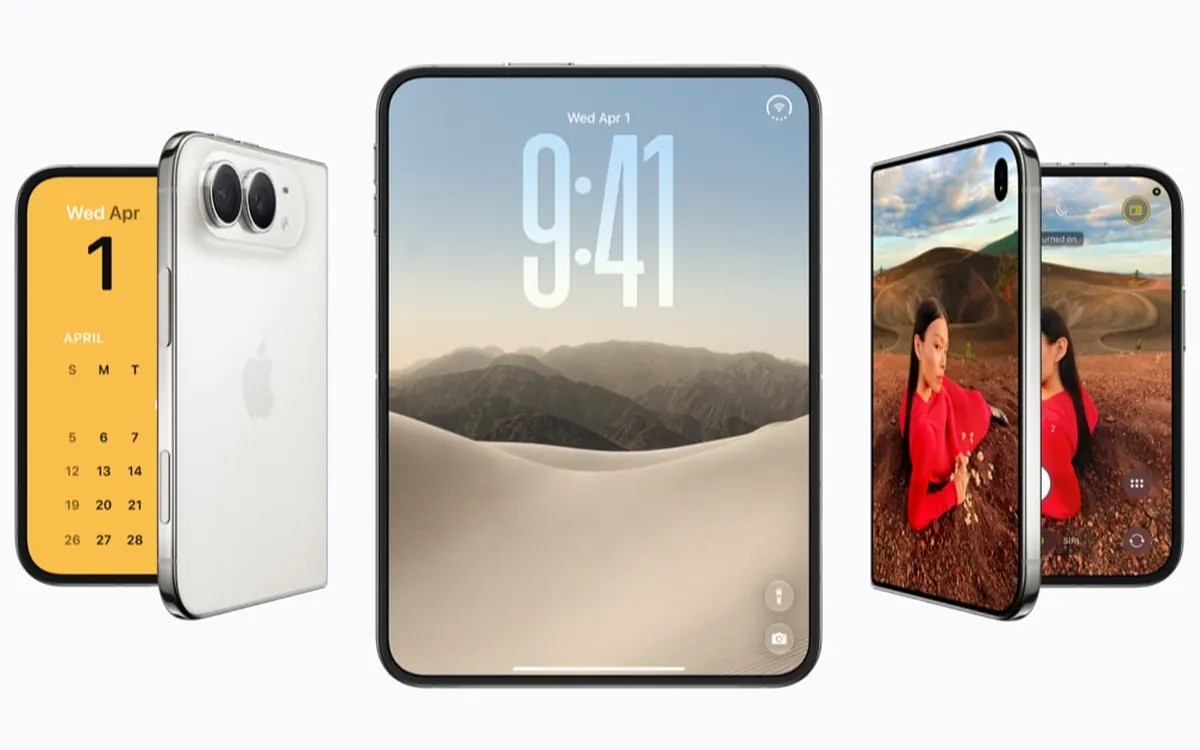
Огляди iPhone Duo: найкращий складаний смартфон, але з компромісами
Оглядачі сходяться: iPhone Duo — найдовершеніший складаний смартфон, але є Touch ID, вага, програми й камери. Гурман: Duo 2 тестують із Face ID.
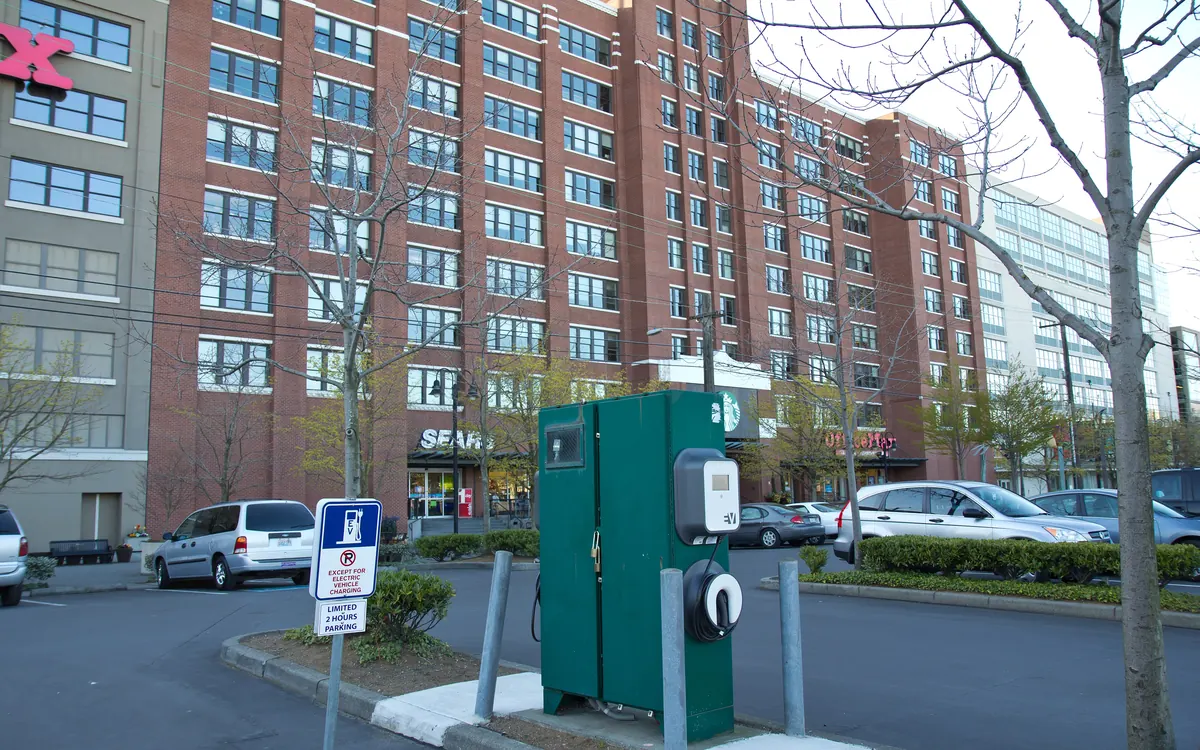
Сіетл до 2030 року встановить до 200 вуличних зарядок для EV
Сіетл пропонує мешканцям самим обрати місця для до 200 нових вуличних зарядок рівня 2 біля багатоквартирних будинків; монтаж — з осені 2027-го до 2030-го.
EA закриває BioWare і скасовує нову Mass Effect
EA закриває BioWare, студію Mass Effect і Dragon Age, та припиняє роботу над новою Mass Effect, скорочуючи близько 400 людей. Що це означає для фанатів RPG.